前言
利凌致力於保護客戶免受網路攝影機、網路錄影機和 VMS 產品的網路安全攻擊。利凌會定期審查、調查、報告,並實施其產品中的網路安全漏洞防護。
利凌的網路安全保證團隊經過嚴格組織,可在整個產品生命週期中管理網路安全威脅,包括設計、開發、驗證、製造和服務階段。我們不斷審查並加強網路安全計劃,以向尊貴的客戶提供最高質量且安全可靠的產品。
儘管利凌無法保護標準網路協議和服務免受網路攻擊,但我們致力於將風險降至最低,並防止此類事件發生在您網路中的利凌產品上。
如欲取得最新的利凌韌體和軟體更新,請造訪 技術支援韌體下載專區。 最新的韌體修復程式或軟體修補程式皆會在此網站持續維護與更新。
漏洞管理
利凌致力於為產品和客戶維持最高的安全性。我們在整個產品生命週期內執行產品安全維護。簡而言之,漏洞管理說明如下:
- 參照 CVSS 3.0 進行風險分析和漏洞評估
- 整個開發過程參閱 CIA-AAA 安全指南(機密性、完整性、可用性、認證性、授權性、稽核性)
- 機敏資料按 FIPS 140-2 指南進行保護與加密
- 在驗證與測試過程中進行漏洞掃描與通訊埠掃描
- 與台灣安全合作夥伴(勤業眾信 Deloitte Taiwan)進行第三方漏洞審核
- 針對發佈的軟體/韌體進行嚴格的管理、發佈、下載點和儲存安全檢查
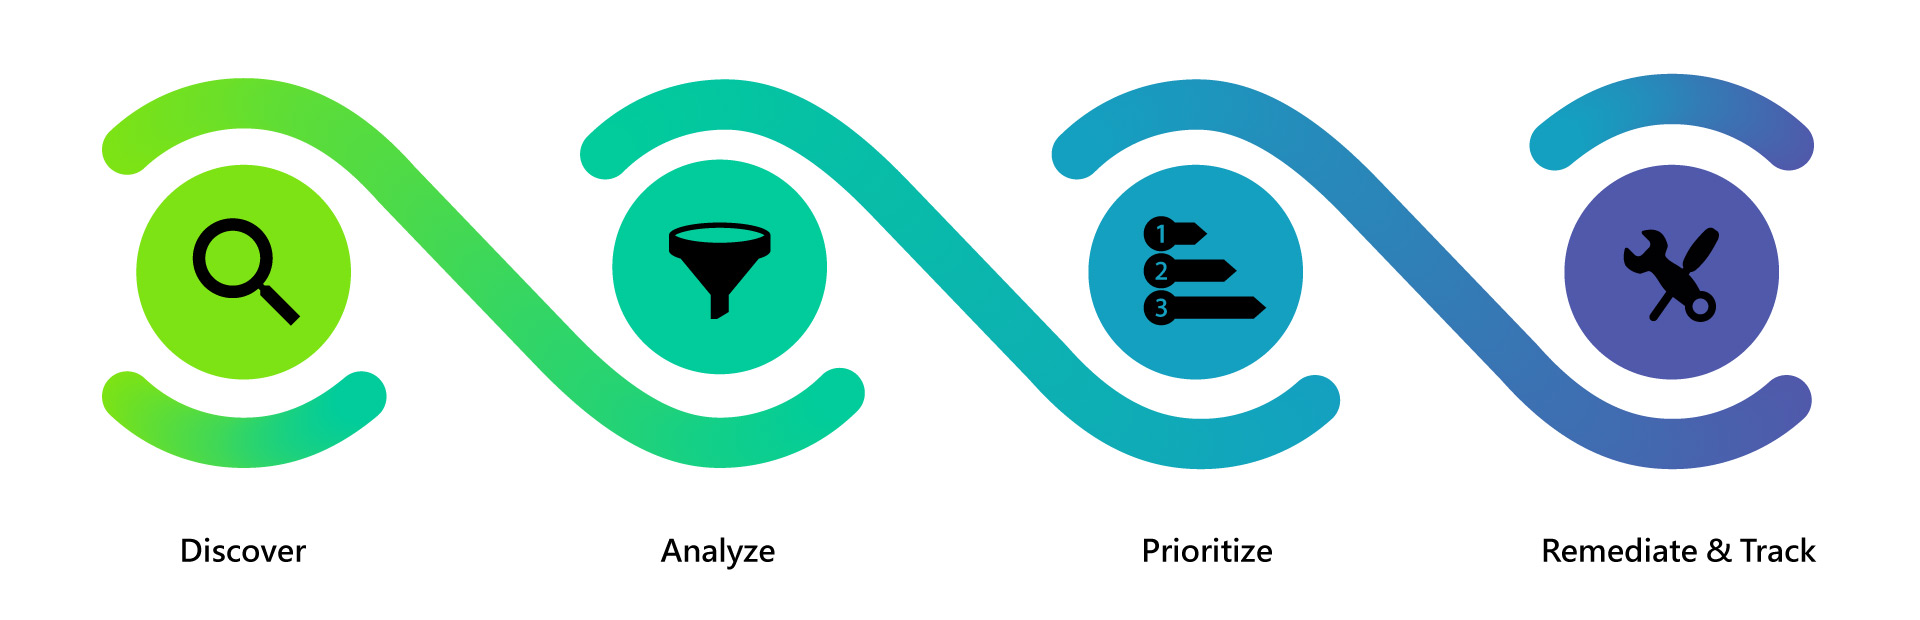
根據報告和發現的風險,我們將漏洞的嚴重程度分為嚴重(Critical)與非嚴重(Non-critical)。確認網路商品資安漏洞的標準程序為:發現、分析、優先級劃分、修復和追踪。
利凌會定期發布軟體與韌體更新,以修復產品中發現的 Bug 與非關鍵漏洞。若發現重大網路商品資安漏洞,使設備容易受到攻擊的情況下,利凌將立即安排專案修復問題,全力集中資源為易受攻擊的設備發布緊急修補韌體。
產品資安漏洞回報
我們十分鼓勵及歡迎您回報任何的網路產品資安漏洞,協助我們及時解決威脅並強化產品安全。請隨時聯絡 [email protected] 或前往 lilin.zendesk.com 提出服務單通報漏洞或相關資安議題。利凌將於產品資安公告中公開揭露資安漏洞與其解決方案。
本公司反應流程
利凌已成立「產品資安事件反應小組(PSIRT)」委員會,專責處理與分析所有提交至 [email protected] 或 lilin.zendesk.com 的資安漏洞。
利凌 PSIRT 使用 3.0 版本的通用漏洞評分系統(CVSS)作為標準評估流程的一部分,用以評估利凌產品中報告的潛在資安弱點。PSIRT 小組會盡最大努力在 72 小時內做出初步回應,並依據問題嚴重程度確立解決方案與更新期程。
接收利凌產品資安訊息
本公司此項安全策略公布於 LILIN Vulnerability Policy。 您也可以訂閱本公司新聞和更新,以即時掌握最新訊息。
我們亦鼓勵使用者多加利用以下官方網路資源:
- 訂閱最新 LILIN 產品新聞。
- LILIN 下載中心:提供各式型錄手冊,以及最新的 軟體/韌體更新。
- 技術支援中心:可前往 https://lilin.zendesk.com 回報任何產品使用與資安議題。
第三方資安夥伴
利凌致力於為我們的客戶提供最高級別的產品安全性。為此,利凌與第三方機構包括勤業眾信(Deloitte Taiwan)及台灣電子檢驗中心合作進行產品資安漏洞稽核。我們亦與台灣資通產業標準協會(TAICS)合作制定最新的網路視訊商品防護標準。
利凌網路產品資安漏洞公告
利凌會持續在此處向客戶揭露並通知所有已知的產品資安漏洞與修復方案。