攝影機是網路設備,卻常常被當成純硬體在管
公司的電腦三天兩頭跳出安全更新,該裝的防護一樣不少。
同一棟大樓裡的監控攝影機呢?韌體可能三年沒動過,密碼還是出廠那組,不需要的管理連接埠也還開著。
差別很單純:電腦有人管,攝影機裝完就沒人認領了。它多半不在 IT 部門的巡檢清單上,也不在總務的維護合約裡。
這件事要緊,是因為攝影機在網路裡的位置一點也不邊緣:它接在企業內網、全年開機,手上還有影像資料的存取權限。
2016 年的 Mirai 殭屍網路,讓這個盲點出了名。攻擊者拿硬編碼或已知的預設帳密,掃描暴露在公網的物聯網設備逐一登入,其中就包括大量網路攝影機,再用這批設備發動 DDoS 攻擊。被感染的攝影機照常錄影,管理者從畫面上看不出任何異狀。
入口通常就那兩個
資安稽核在攝影機上反覆看到的問題,第一個是預設憑證。部分機型出廠時用同一組帳號密碼,網路上查得到,攻擊者掃到暴露在公網的設備,直接試就進去了。手法談不上高明,但沒改密碼的設備,等於自己把管理權限交出去。
第二個是韌體漏洞:緩衝區溢位、未加密的管理介面、預設開放卻沒人使用的遠端服務。原廠釋出修補只是前半段,更新要有人部署到設備上才算數;裝完就沒人碰的攝影機,已知漏洞會一直留在網路裡。
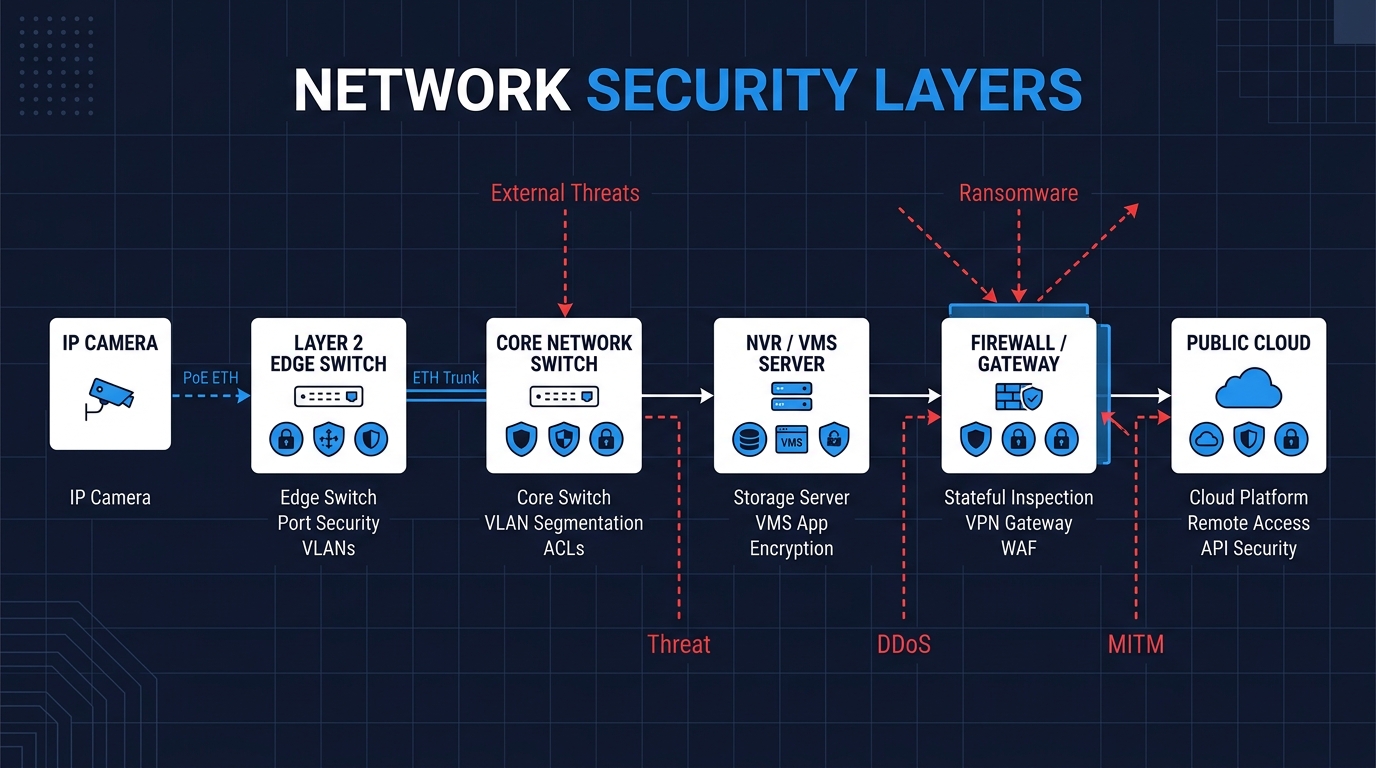
設備本身的兩個入口之外,傳輸這一段也要看。舊有部署常見未加密的 RTSP 串流,同一個網路上的人就有機會截取畫面。涉及機密場所時,管理介面走 HTTPS,影像串流改用 RTSPS 或經 VPN 隧道傳輸。
先做哪幾件事
這些強化用的都是既有功能,重點是建立正式的維護程序:有負責人,有週期。設備上線前先改掉預設帳密,帳號權限照公司既有的資安政策走;多人維護時,不要共用同一組管理帳號。
網路上,攝影機放獨立 VLAN,與辦公網路分開。分區只是第一步,還要用防火牆或存取控制清單,限制攝影機能連往哪些主機與服務。真被打穿的時候,攻擊者要從攝影機橫向移動到核心系統,也得多過幾道關。
韌體要有版本清冊和固定的檢查週期,原廠發布安全修補後,才能在合理時間內把所有受影響的設備更新到位。管理介面限定指定網段、走 HTTPS 連入;Telnet、FTP、UPnP 這些服務沒在用就停用。SSH、ONVIF 或 RTSP 如果錄影與維護還用得到,保留,但限定只有管理網段連得進來。
講到底,攝影機資安的第一個問題是歸屬:這台設備歸誰管?排進誰的巡檢清單?這一題有了答案,上面那串工作才會有人做。